Il y a cent vingt-deux ans, jour pour jour, un député montait à la tribune de la Chambre avec des fiches rédigées par des loges. On y revient plus bas. Il y a huit jours, j’ai écrit vingt exigences à ceux qui dirigent nos obédiences. Alarmes, assurances, délégué à la protection des données, mots de passe, messageries, formation, audit. Vingt points pour que des associations centenaires protègent enfin ce qu’elles savent de leurs membres. Je les ai relus ce week-end. Il en manque un. Il manque celui qui dit contre qui on protège.
Je ne l’avais pas écrit parce que je n’y avais pas pensé. Je pensais aux pirates, aux incendiaires, aux listes qui circulent. Je ne pensais pas à nous. Puis le 21 octobre, une lettre d’information spécialisée dans le renseignement a publié une enquête sur la sécurité d’une grande obédience, et le 23, un journal maçonnique a publié la réponse de son Grand Maître. J’ai lu les deux, deux fois. Je ne sais pas qui dit vrai, et je ne vais pas faire semblant de le savoir. Mais j’ai trouvé dans le démenti une phrase qui vaut plus que l’accusation, et c’est elle qui m’a fait prendre la plume.
Ce qui est dit, ce qui est démenti, ce qui manque
Ce qui est dit, au conditionnel, par un journal payant que je n’ai pu lire qu’à travers sa reprise : un courriel de l’été 2025 aurait demandé à une société d’investigation en sources ouvertes, qui travaille aussi pour une grande maison de luxe, d’envoyer sa facture pour une « petite investigation » sur un frère. L’auteur du courriel, présenté comme responsable de la sécurité de l’obédience et ancien de la sûreté de cette même maison, aurait précisé qu’il paierait de sa poche. L’enquête aurait touché à la vie privée. Le Grand Maître en aurait été informé fin 2024. Le tout se rattacherait à la succession de 2027, un candidat possible ayant été « approché ». Et la fuite qui a suivi le piratage de 2024 aurait révélé l’existence d’un « Comité Sierra » chargé de la sécurité et de la gestion de crise, avec l’identité et le parcours de plusieurs frères. La personne mise en cause dément avoir commandé une enquête de ce type et ne confirme pas la fonction qu’on lui prête.
Ce qui est démenti, à l’indicatif, par le Grand Maître dans sa réponse publiée par 450.fm : il n’a jamais demandé d’enquête sur des frères, « ni avant ni depuis » son élection de décembre 2024. Il a été informé du piratage dès août 2024, pas fin 2024. L’attaque de LockBit n’a touché que quelques fichiers sur un ordinateur individuel. Plainte, enquête technique, déclaration à la CNIL, mesures de sécurité. La personne mise en cause n’exerce « aucune responsabilité administrative » au siège, et ses affaires privées ne regardent pas l’obédience. Enfin, il briguera un second mandat.
Ce qui manque : tout le reste. Qui a commandé, quand, pour combien, sur qui, avec quel résultat, et ce qu’il en est advenu. Le journal maçonnique qui a publié la réponse le dit lui-même : il n’a trouvé aucune source indépendante confirmant la fonction attribuée à l’auteur présumé du courriel. Je n’en ai pas trouvé non plus. Si l’obédience ou le journal précisent, je corrigerai cette planche, et je le dirai ici.
Mais relisez une phrase du démenti : « toute initiative individuelle de ce type engagerait la responsabilité de son auteur ». C’est une phrase honnête. C’est aussi un aveu. Si une initiative individuelle de ce type est concevable, c’est qu’aucune règle, en amont, ne l’empêche. On punit après. Personne n’interdit avant. Et cela, je ne le reproche pas à une obédience : je crois que c’est vrai dans toutes.
1904, à l’envers
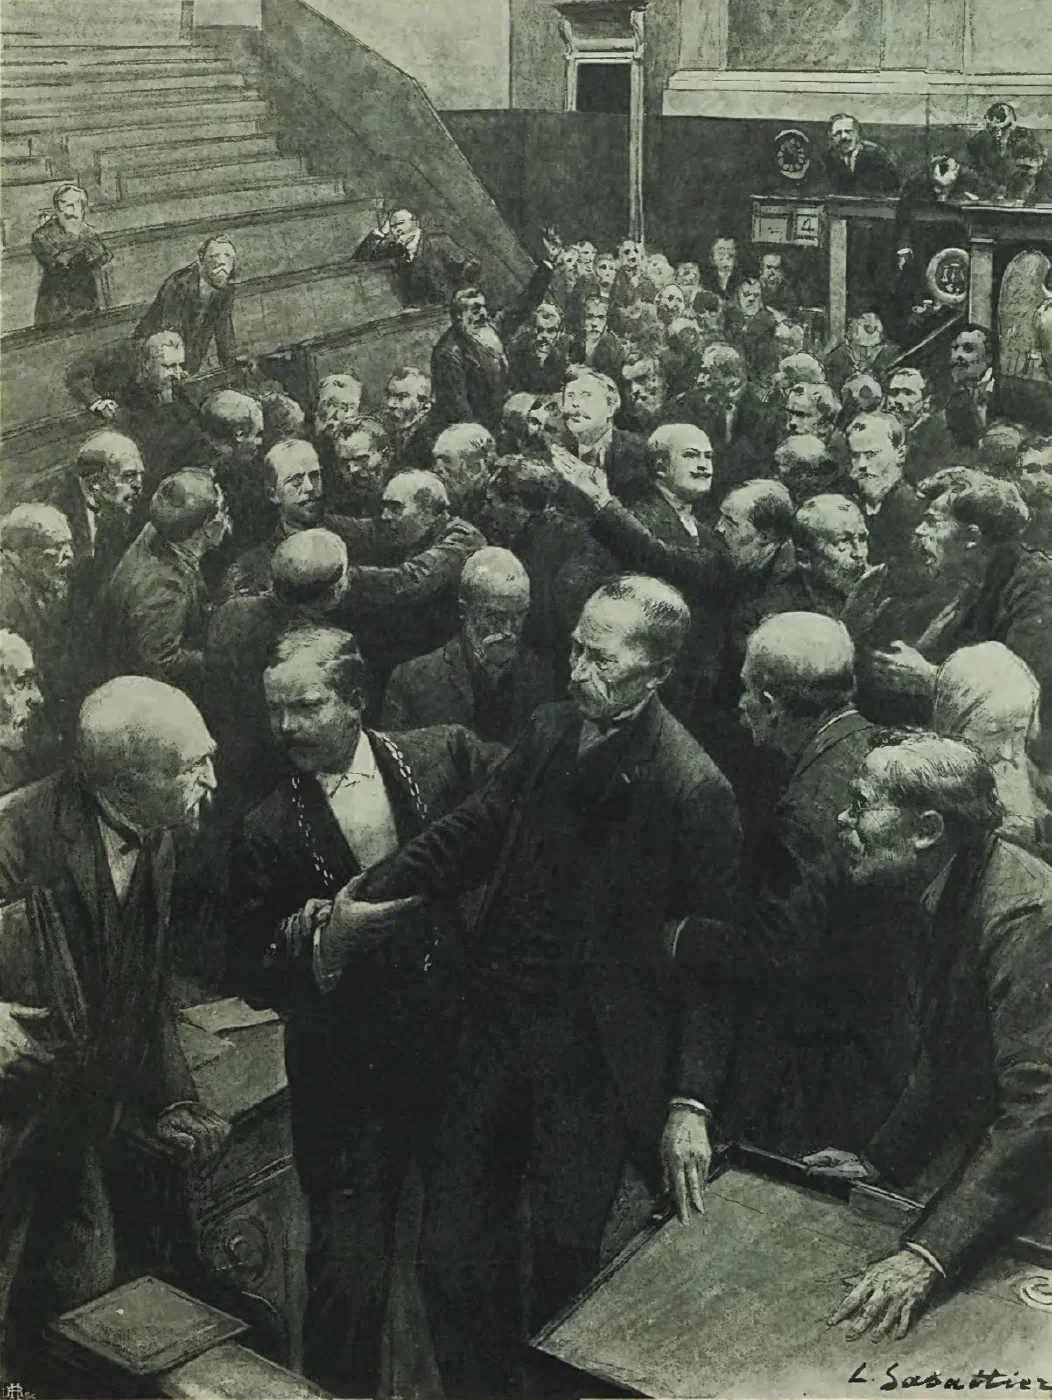
Le 28 octobre 1904, à la Chambre des députés, un élu nationaliste brandit des fiches. Depuis des années, le cabinet du ministre de la Guerre fait surveiller les opinions religieuses des officiers pour décider de leur avancement, et ce sont des loges du Grand Orient qui renseignent les fiches : « va à la messe », « a fait faire sa première communion à ses enfants ». Près de vingt mille fiches. Le gouvernement tombe, le ministre démissionne, et la franc-maçonnerie française porte ce poids depuis cent vingt-deux ans, jour pour jour : c’était un 28 octobre, comme aujourd’hui. On l’enseigne aux apprentis. On la ressort à chaque convent où il est question de politique. J’en ai parlé il y a dix jours, à propos d’une fuite de fichiers.
L’affaire des fiches, c’étaient des maçons qui fichaient des officiers pour l’État. L’hypothèse de 2026, ce serait une maison maçonnique qui ferait ficher un maçon pour elle-même. Même geste, autre victime. Et la seule leçon de 1904 qui vaille n’est pas que ficher est immoral, tout le monde le sait : c’est que le fichage détruit celui qui le pratique avant celui qu’il vise. Le Grand Orient a mis des décennies à s’en relever. Une obédience qui laisserait se constituer, chez elle, des dossiers sur ses membres n’aurait même pas l’excuse de servir un ministre.
Ce que dit le droit, et pourquoi il ne suffit pas
Je vais faire du droit pendant trois paragraphes, parce que l’argument le plus solide est là, et qu’on ne l’entend jamais en loge. L’appartenance à une obédience maçonnique est, au sens de l’article 9 du règlement européen sur les données, une « opinion philosophique ». Une donnée sensible, dont le traitement est interdit par principe. Si les obédiences ont le droit de tenir leurs fichiers, c’est grâce à une exception précise, paragraphe 2, point d : un organisme sans but lucratif à finalité philosophique peut traiter les données de ses membres, « moyennant les garanties appropriées », à condition qu’elles « ne soient pas communiquées en dehors de cet organisme sans le consentement des personnes concernées ».
Lisez bien la condition. Elle n’est pas un détail du fichier, elle est sa raison d’être. Confier le nom d’un frère à un prestataire pour qu’il fouille sa vie, c’est sortir par la porte même qui vous a permis d’entrer. Et ce n’est pas tout. Quiconque collecte des informations sur une personne ailleurs que chez elle, fût-ce sur des réseaux sociaux publics, doit l’en informer dans le mois (article 14). La collecte doit être loyale (article 5). Elle doit reposer sur une base légale, et l’intérêt d’une association à se protéger ne l’emporte pas, par principe, sur les droits de celui qu’elle fait surveiller (article 6). Enfin, en France, chercher des informations sur un tiers pour le compte d’un client est un métier réglementé, celui d’agent de recherches privées, avec agrément et code de déontologie. Une société qui vend de l’« OSINT » sur des particuliers travaille au bord de cette frontière, et parfois de l’autre côté.
Un contrepoint, venu du Portugal la même semaine. Le Grand Orient Lusitanien, assigné devant un tribunal civil par cinq membres qu’il a exclus, redoute d’avoir à produire sa liste de membres, et son Grand Conseil a débattu de la protection du secret. On comprend la crainte. Mais il faut dire ce qu’elle recouvre : le secret de l’institution n’est pas le secret du frère. Le premier protège une organisation, le second protège une personne, et il arrive que le premier serve à écraser le second. Un frère exclu qui ne peut pas faire valoir ses droits parce que « la loge ne révèle pas ses listes » n’est pas protégé par le secret. Il en est prisonnier.
Et pourtant le droit ne suffira pas. Il protège après coup, quand l’enquête est connue, c’est-à-dire presque jamais. Personne n’a jamais reçu de courrier l’informant qu’on avait ouvert un dossier sur lui. La protection, si elle existe, doit être en amont, dans la règle. Et la règle, ce sont les obédiences qui l’écrivent.
Sécurité ou surveillance : la pente
Voici le cœur de ce que je veux dire, et il ne vise aucune maison en particulier. Après trois fuites et un incendie en une semaine, toutes nos obédiences vont se doter de ce que je réclamais il y a huit jours : un comité de crise, des prestataires, des procédures, et des gens dont le métier a été la sûreté d’entreprise ou le renseignement. C’est nécessaire. Je l’ai demandé. Je le demande encore.
Mais un dispositif de sécurité regarde dehors jusqu’au jour où il n’y a plus rien à regarder dehors. Alors il se retourne. Ce n’est pas une question de personnes, c’est une pente. La tentation a toujours un visage raisonnable : « on a dû vérifier ». Un candidat à la succession dont on voudrait connaître les appuis. Un frère bavard dont on voudrait savoir à qui il parle. Une fuite qu’on soupçonne venue de l’intérieur, et pour laquelle on voudrait des noms. Chaque fois, l’intention se dit protectrice. Chaque fois, la méthode est celle qu’on reproche aux ennemis de la franc-maçonnerie depuis Vichy : le dossier, la liste, la vie privée retournée comme un gant.
Il existe un test simple pour savoir si un dispositif est encore de la sécurité ou déjà de la surveillance. Trois questions. Qui décide d’une vérification sur un membre ? Qui en est informé ? Qui peut y mettre fin ? Si la réponse aux trois est la même personne, ou le même petit cercle, ce n’est plus de la sécurité. C’est un cabinet noir avec un nom de code.
Or nous avons, dans nos maisons, des outils pour juger un frère ou une sœur. Ils sont anciens, lents, parfois agaçants : la convocation, le contradictoire, la Chambre de Justice ou son équivalent, le vote. Ils ont un défaut commun, et c’est leur qualité : l’intéressé sait qu’il est jugé, et peut répondre. Une enquête privée est exactement ce qui les contourne. Elle fabrique un dossier sans procès, une conviction sans débat, et une sanction qui ne dit pas son nom : la réputation, la rumeur, la porte qu’on ne vous ouvre plus.
L’exigence 21
Je l’écris comme les vingt autres, pour qu’elle prenne sa place à leur suite.
- Une obédience ne fiche pas ses frères. Elle n’enquête jamais sur un de ses membres hors d’une procédure disciplinaire écrite, contradictoire, prévue par ses règlements et connue de l’intéressé. Elle ne confie jamais un frère ou une sœur à un prestataire, quel que soit son métier. Toute vérification portant sur une personne est décidée collégialement, inscrite au registre des traitements, notifiée à la personne, et limitée aux faits qui fondent la procédure. Ceux qui ont la charge de la sécurité de l’obédience rendent compte à sa justice interne comme n’importe quel membre, et leurs prestataires sont connus du Conseil. Une obédience qui découvre qu’un dossier a été constitué sur un membre hors de ce cadre le lui dit, le détruit devant lui, et en tire les conséquences pour ceux qui l’ont fait.
Ce n’est pas une règle compliquée. Elle tient en un paragraphe. Elle ne coûte rien, ni prestataire ni logiciel. Elle demande seulement trois choses : qu’on l’écrive, qu’on la vote, et qu’on l’applique d’abord à ceux qui dirigent. C’est la troisième qui coince, d’habitude.
Ce que je ne demande pas
Je ne fais pas le procès de l’obédience dont il est question. Je ne sais pas ce qui s’est passé, et son Grand Maître a répondu point par point, ce que toutes ne font pas : la semaine dernière, deux maisons dont les fichiers circulaient en ligne n’avaient toujours rien dit à leurs membres. Je ne demande pas aux obédiences de renoncer à se protéger : j’ai passé vingt points à leur demander le contraire. Je ne suis pas naïf sur les fuites venues de l’intérieur : elles existent, et c’est précisément pour cela qu’il faut une procédure. Une procédure est ce qui distingue une maison qui se défend d’une maison qui se surveille.
Je demande une chose : que la protection des membres soit complète. Protégés contre les pirates, contre les incendiaires, contre les listes. Et protégés contre nous-mêmes, contre la tentation, si humaine et si ancienne, de savoir ce que fait le frère d’à côté. Nous avons un rituel pour apprendre à nous taire sur les autres. Il serait temps d’avoir une règle pour nous l’interdire par écrit.
Questions ouvertes
- La discrétion maçonnique protège-t-elle le frère contre le monde seulement, ou aussi contre sa propre maison ?
- Un candidat qui lit cette affaire doit-il demander, avant de frapper à la porte, qui aura accès à son dossier, combien de temps, et qui peut décider de « vérifier » ?
- Une Chambre de Justice peut-elle juger un Grand Maître, un Grand Secrétaire, un responsable de la sécurité ? L’a-t-elle jamais fait ?
- Et si l’enquête n’avait jamais existé, la question aurait-elle moins de valeur ?
Sources
- 450.fm, « Sécurité de la GLNF : une « enquête interne », une facture et beaucoup de questions… réponse du Grand Maître », 23 octobre 2026 (contient la réponse intégrale d’Yves Pennes).
- Intelligence Online, enquête du 21 octobre 2026 sur la sécurité de la Grande Loge Nationale Française (article réservé aux abonnés, connu par sa reprise dans 450.fm).
- 450.fm, « Franc-maçonnerie : le tour du monde de l’info de la semaine », 25 octobre 2026 (Grand Orient Lusitanien devant la justice civile, d’après SOL du 17 octobre).
- Règlement (UE) 2016/679, articles 5 (loyauté), 6 (base légale et intérêt légitime), 9 (données sensibles, paragraphe 2, point d), 14 (information des personnes en cas de collecte indirecte), 28 (sous-traitants).
- Code de la sécurité intérieure, livre VI, titre II (activités de recherches privées, agrément du CNAPS).
- CNIL, « Les agences de recherches privées » et fiches pratiques sur l’information des personnes et la sous-traitance.
- Sur l’affaire des fiches : Journal officiel, débats de la Chambre des députés, séance du 28 octobre 1904 (Gallica) ; L’Illustration, 12 novembre 1904.
- Fuje23, « Kansallisarkisto Helsinki Rauhankatu 17 luettelohuone kortistokaappi », photographie, 23 février 2026, Wikimedia Commons, licence CC BY-SA 4.0.
Questions fréquentes
Que reproche-t-on à la Grande Loge Nationale Française en octobre 2026 ?
Qu'a répondu le Grand Maître de la GLNF ?
Qu'est-ce que l'attaque LockBit contre la GLNF en 2024 ?
Une obédience maçonnique a-t-elle le droit d'enquêter sur un de ses membres ?
Qu'est-ce que l'OSINT, et est-il légal d'enquêter ainsi sur quelqu'un ?
Planches liées
Symbole : Fil à plomb, dans l’index →Rien à cacher, tout à protéger : lettre ouverte aux obédiences, en vingt exigences
Depuis lundi, j'entends la petite musique : on en a trop dit, on a trop ouvert, voyez où cela mène. Je ne la chanterai pas. Un bidon d'essence ne prouve pas que l'ouverture est une erreur ; il prouve qu'un portail n'arrête pas une voiture. Des fichiers de membres qui circulent ne prouvent pas que le secret est mort ; ils prouvent que des associations centenaires gèrent des données du XXIe siècle avec des réflexes du XIXe. Alors je prends la plume, et je m'adresse à ceux qui dirigent nos maisons. Ouvrons. Et faites le travail.
Parlez-en en loge : trois fuites, un convent sous tension et une semaine qui mérite mieux qu'un soupir
La semaine du 12 au 18 octobre a été bruyante pour les obédiences françaises. On peut s'en désoler entre deux portes. On peut aussi en faire le sujet de la prochaine tenue. Voici ce que je porterais sur le plateau, et les questions que je poserais.
Fuite au Grand Orient de France : 9 000 pages, zéro secret, et des noms
Depuis le 11 octobre 2026, 737 fichiers attribués au Grand Orient de France circulent sur un forum cybercriminel. Ceux qui y cherchent les secrets de la franc-maçonnerie n'y trouveront que des procès-verbaux. Mais une loge d'Angoulême y a perdu son tableau, et déjà des voix réclament « la liste ». C'est là que l'affaire devient sérieuse.
Commentaires
Aucun commentaire publié pour l’instant.